
数据摆渡部署
数据摆渡用于在相互隔离的网络区域之间安全、受控地交换文件。在巴别鸟界面中,该能力显示为“传送文件”。它适合研发网与办公网、密区与非密区,以及多个独立网络之间的文件流转。
部门权限和安全策略解决的是同一套系统内的逻辑隔离;当两个区域已经通过防火墙、网闸或物理网络隔离时,需要由数据摆渡建立专门的跨网文件通道。摆渡过程支持方向控制、接收端 Token、SSL 加密、指定接收人、人工审批和全程记录。
数据摆渡只负责文件交换,不会把智巢 AI、知识库或自动化任务带入目标网络。文件进入目标巴别鸟后,继续遵循目标系统中的权限、水印、下载控制和审计策略。
核心能力
| 能力 | 说明 |
|---|---|
| 跨网文件传送 | 在两个或多个独立巴别鸟系统之间传送文件 |
| 方向控制 | 可配置双向传送,也可让某一系统只接收、不发送 |
| 加密与鉴权 | 传输链路使用 SSL;发送端通过接收端生成的 Token 建立可信连接 |
| 接收范围 | 每个接收端可指定接收成员,不同端口可服务不同部门或业务组 |
| 审批控制 | 管理员可指定审核人,并按传送方向决定是否需要审批 |
| 全程审计 | 发送、接收、审核结果和时间均保留记录 |
| 文件级控制 | 只传送文件,不传送文件夹;支持一次选择多个文件 |
部署模式
标准双系统模式
密区和非密区分别部署一套完整的巴别鸟系统,并安装数据摆渡模块。双方配置接收端和发送端后,可以根据安全策略建立双向或单向文件通道。
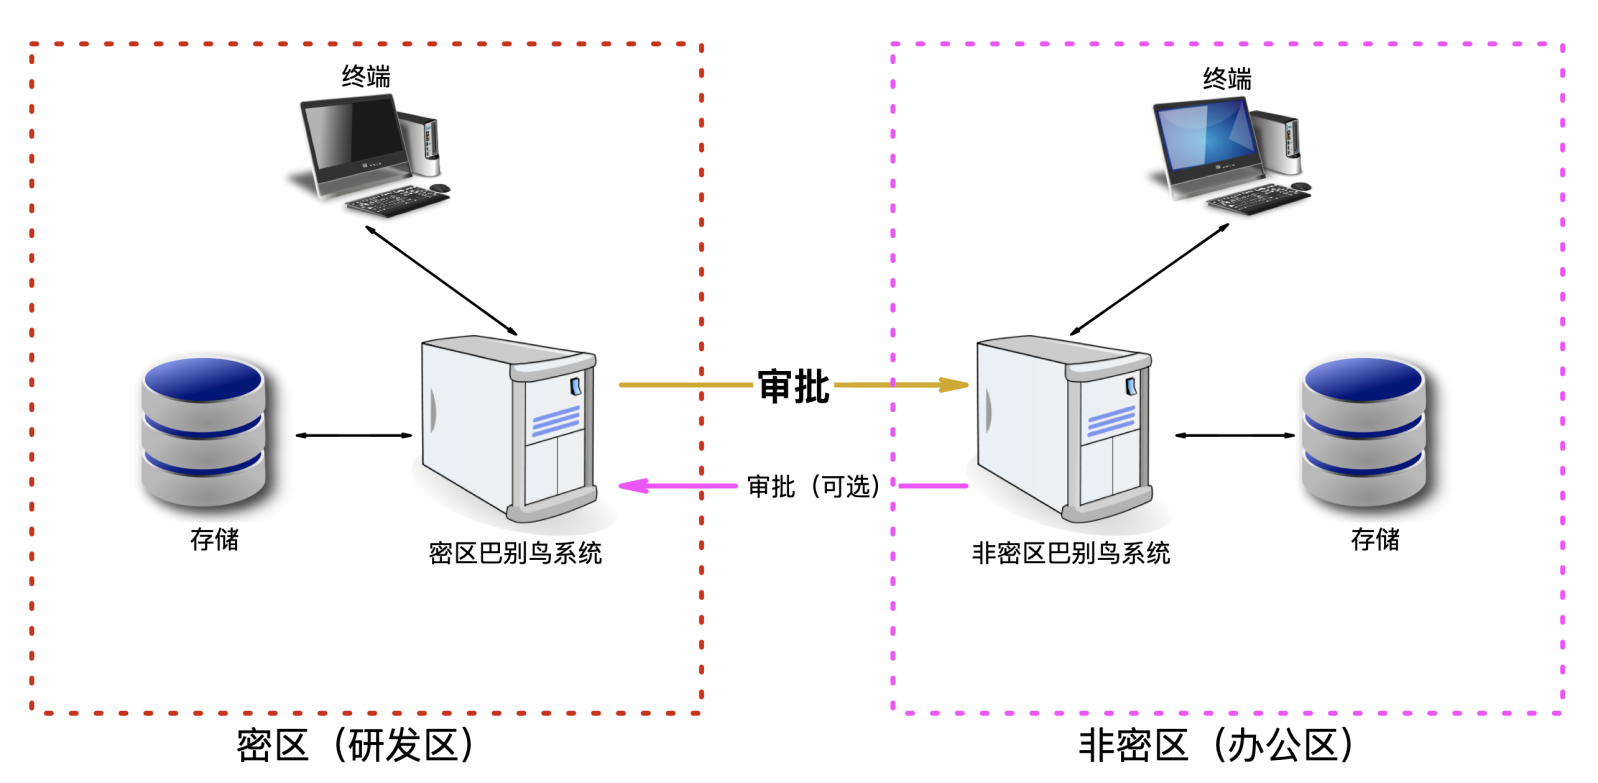
该模式适合两个网络都需要完整文件管理、成员权限、审批和审计能力的企业。管理员可以分别设置两个方向的规则,例如“非密区进入密区免审批,密区外发必须审批”。
多网络、多系统模式
一套巴别鸟可以创建多个接收端和发送端,与多个独立网络中的巴别鸟建立连接。每个接收端可以使用独立 Token、接收成员和审核策略,从而让研发、生产、办公等区域保持边界清晰。
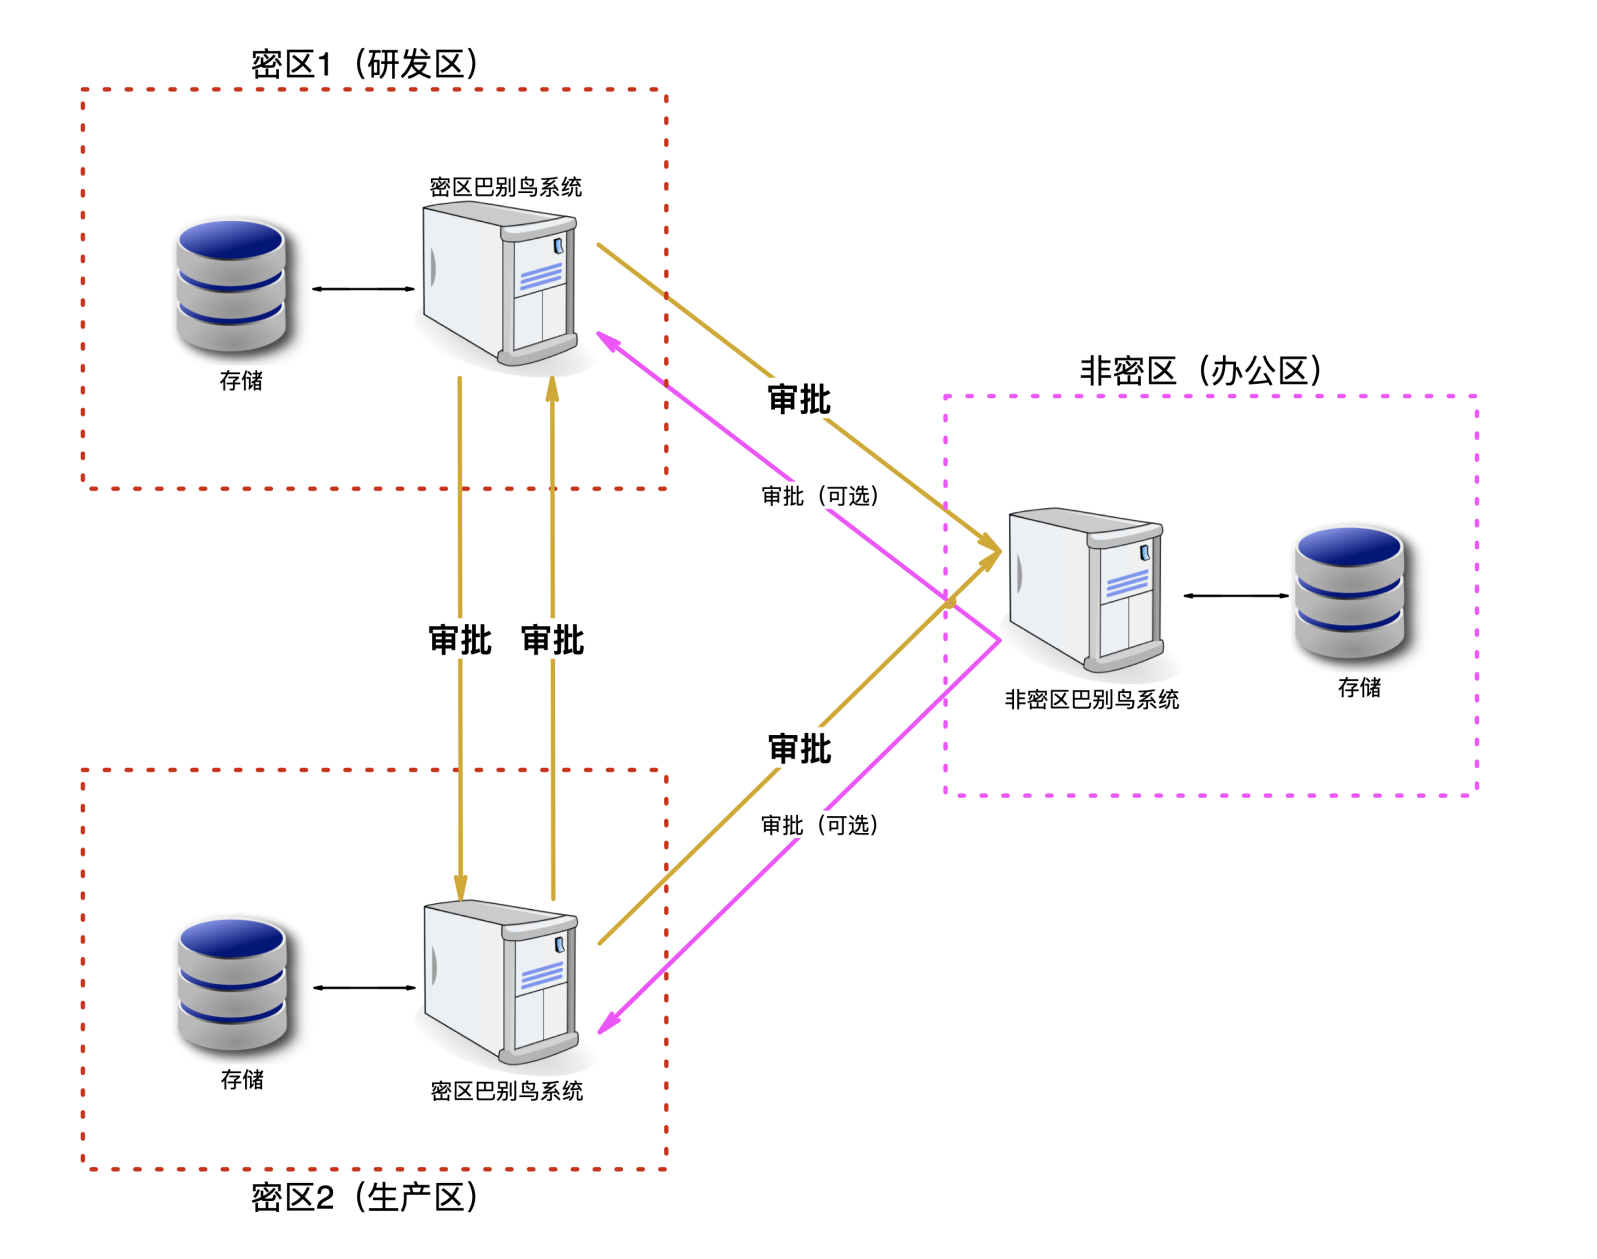
简化单向模式
如果企业只需要把非密区文件快速送入密区,可以只在密区部署完整巴别鸟,在非密区部署轻量的文件传送服务。该模式只支持“非密区到密区”,不支持反向传送,进入密区的传送通常配置为免审批。
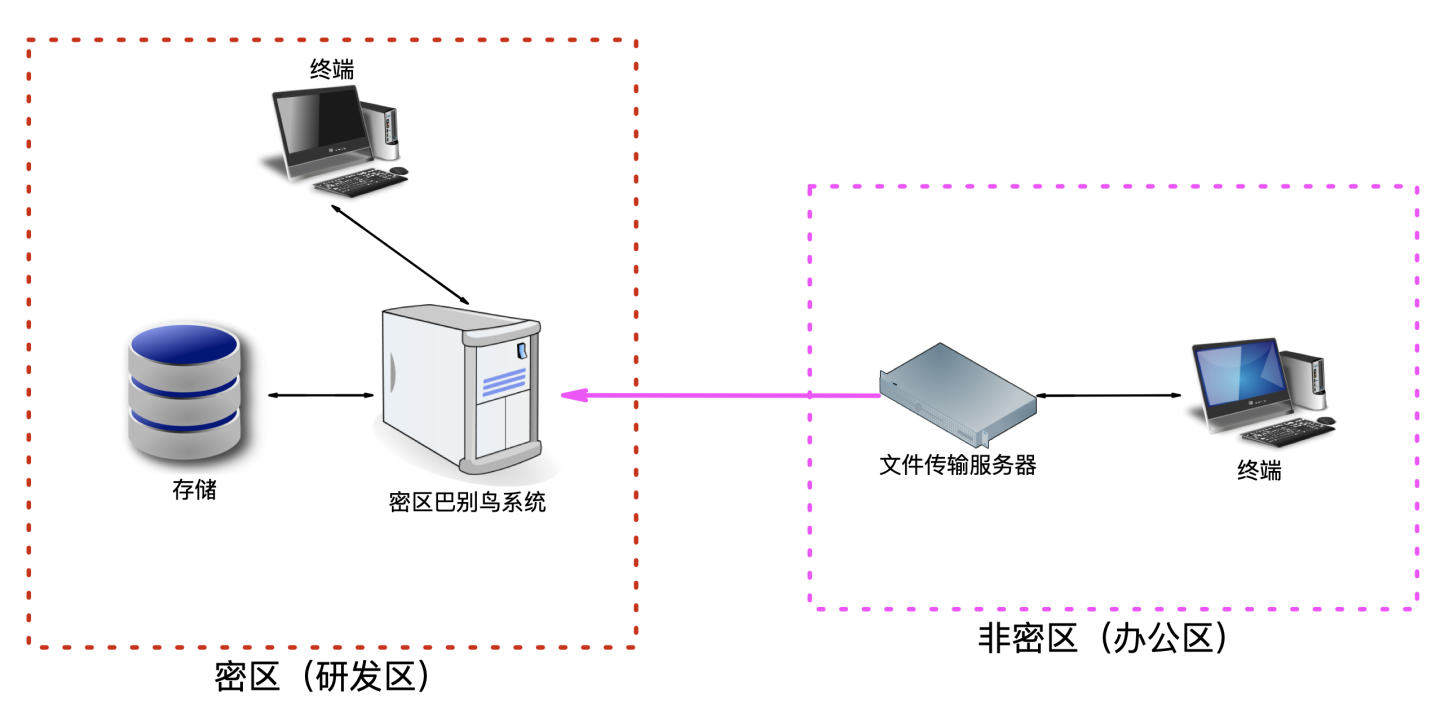
| 对比项 | 标准双系统 | 多网络、多系统 | 简化单向 |
|---|---|---|---|
| 完整巴别鸟系统 | 两端各一套 | 各业务网络按需部署 | 仅目标密区部署 |
| 传送方向 | 单向或双向 | 各通道独立配置 | 仅非密区到密区 |
| 接收端数量 | 按业务设置 | 可为多个网络和部门设置 | 通常为一个或少量目标端 |
| 审批 | 可按方向配置 | 可按通道配置 | 入密方向通常免审批 |
| 适用场景 | 研发网与办公网互传 | 多园区、多安全域、多系统交换 | 快速、低复杂度的单向入密 |
表格可左右滚动查看
管理员配置
1. 确认模块已部署
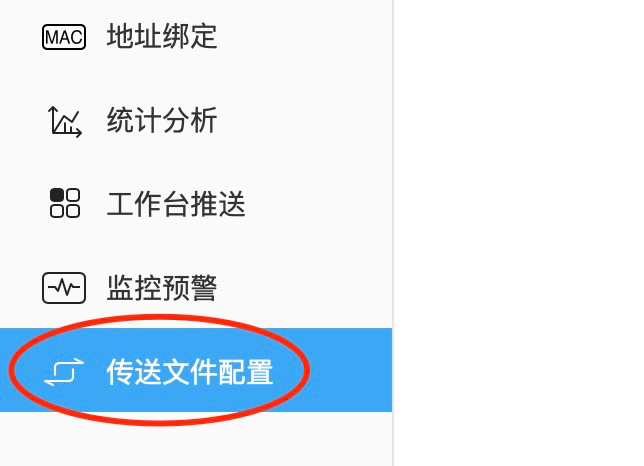
数据摆渡模块部署成功后,企业控制台会出现“传送文件配置”。如果没有该入口,应先检查授权、模块部署和当前管理员权限。
2. 创建接收端
在目标系统创建接收端。接收端会生成用于建立连接的 Token;Token 应通过安全渠道交给发送端管理员。一个系统可以创建多个接收端,并分别服务不同部门、项目或网络区域。
3. 创建发送端
在来源系统创建发送端,填写发送端名称、说明、目标接收端名称、接收端 Token 和接收端域名。完成后进行连通性验证。
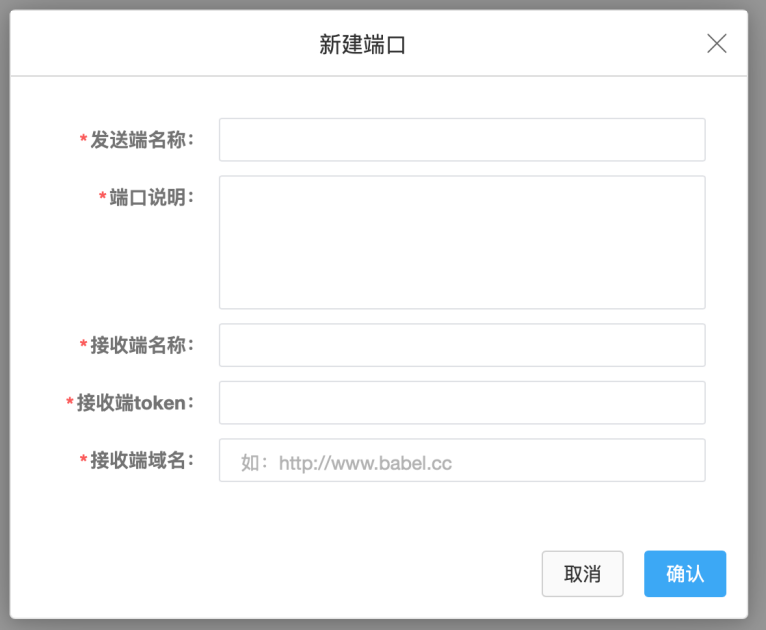
如果某套系统只创建接收端而不创建发送端,该系统只能接收文件,不能向外传送。这个配置可以直接形成技术上的单向边界。
4. 指定接收人与审核人
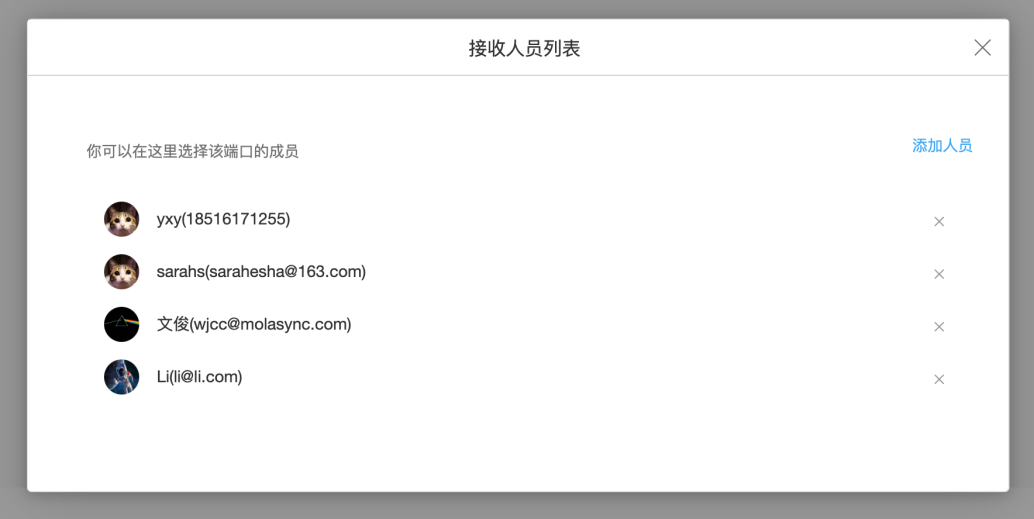
为接收端选择可收到文件的成员,并配置具备审核权限的管理员或部门经理。不同接收端可以分配给不同业务组,避免跨部门文件进入错误接收范围。
5. 配置审批方向
按企业制度决定每个传送方向是否需要审批。常见策略是:
- 非密区进入密区可免审批,提高资料导入效率。
- 密区向非密区传送必须审批,控制敏感文件外发。
- 高密级区域的双向传送均需审批,并由不同角色复核。
6. 配置网络通道
在防火墙、网闸或访问控制策略中,只放行实施方案指定的来源、目标和传送端口。数据摆渡使用 SSL 加密传输;具体端口号、证书和域名应以当前部署版本及实施方案为准,不应直接套用普通 Web 访问端口。
用户传送流程
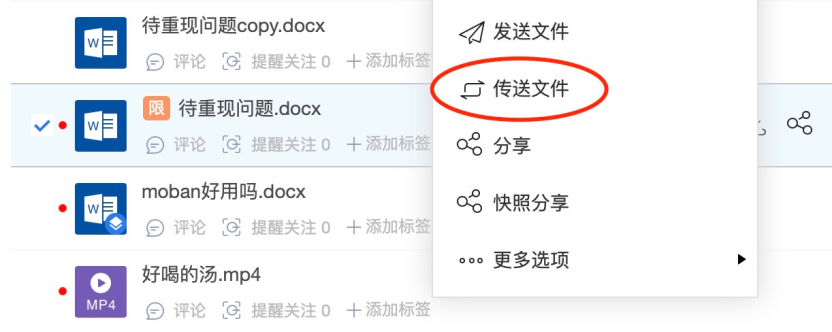
- 用户在文件列表中选择一个或多个文件。
- 右键选择“传送文件”,再选择目标接收端并提交。
- 如果该方向需要审批,任务进入审核列表;免审批方向直接进入传送队列。
- 审核通过后,系统通过加密通道发送文件。
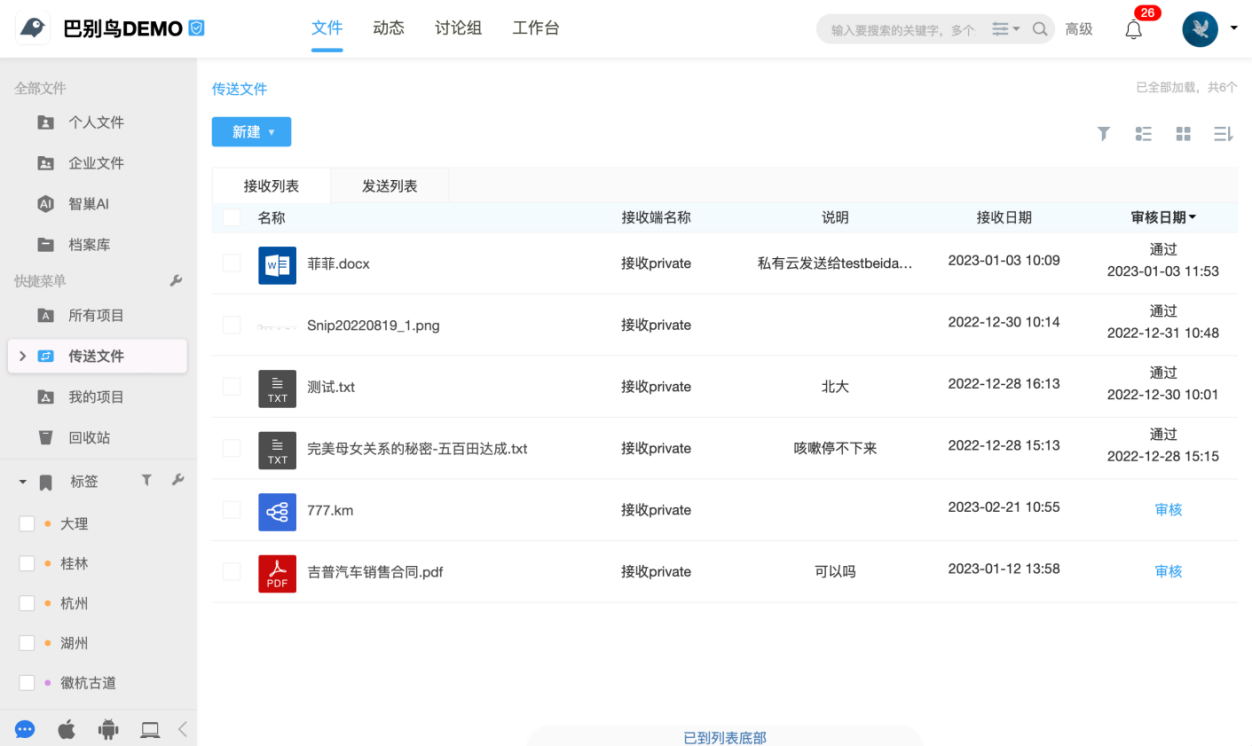
- 接收成员在自己账号的“传送文件”栏目中查看收到的文件。
- 管理员通过发送列表、接收列表和日志追溯全过程。
文件范围与安全边界
- 数据摆渡只传送文件,不传送文件夹。这样可以避免重要文件隐藏在多级目录中绕过审核。
- 需要一次传送多份资料时,可以多选文件后统一提交。
- 摆渡不会同步源目录结构、成员关系、评论、版本或项目配置。
- 接收端获得文件后,应在目标系统中重新确认保存位置和访问权限。
- 接收端 Token 相当于通道凭据,应限制知悉范围并在泄露、人员变更或策略调整后更换。
- 所有发送、接收和审批记录应纳入企业安全审计与定期复核。
上线检查清单
| 检查项 | 验收要点 |
|---|---|
| 网络 | 仅指定系统和端口可互访,其他跨区访问保持关闭 |
| 身份 | 接收端 Token 正确,凭据未出现在普通聊天或公开文档中 |
| 方向 | 只接收系统没有配置发送端;双向系统分别验证两个方向 |
| 人员 | 接收人、审核人和管理员与企业制度一致 |
| 审批 | 免审批和需审批方向分别测试,拒绝后不会发生传输 |
| 文件 | 单文件、多文件、同名文件和较大文件均完成验证 |
| 审计 | 发送、接收、审核状态、操作人和时间可以查询 |
| 异常 | 网络中断后状态明确,不产生无法追溯的重复或遗漏 |